Безопасность системы
Начиная с версии NDMS 5.2 в веб-интерфейсе интернет-центра добавлена страница Безопасность системы с отображением системных событий в журнале безопасности, настройками защиты сетевых служб от атак методом перебора (защита от брутфорса, англ. brute force) и управлением защитой от DoS-атак.
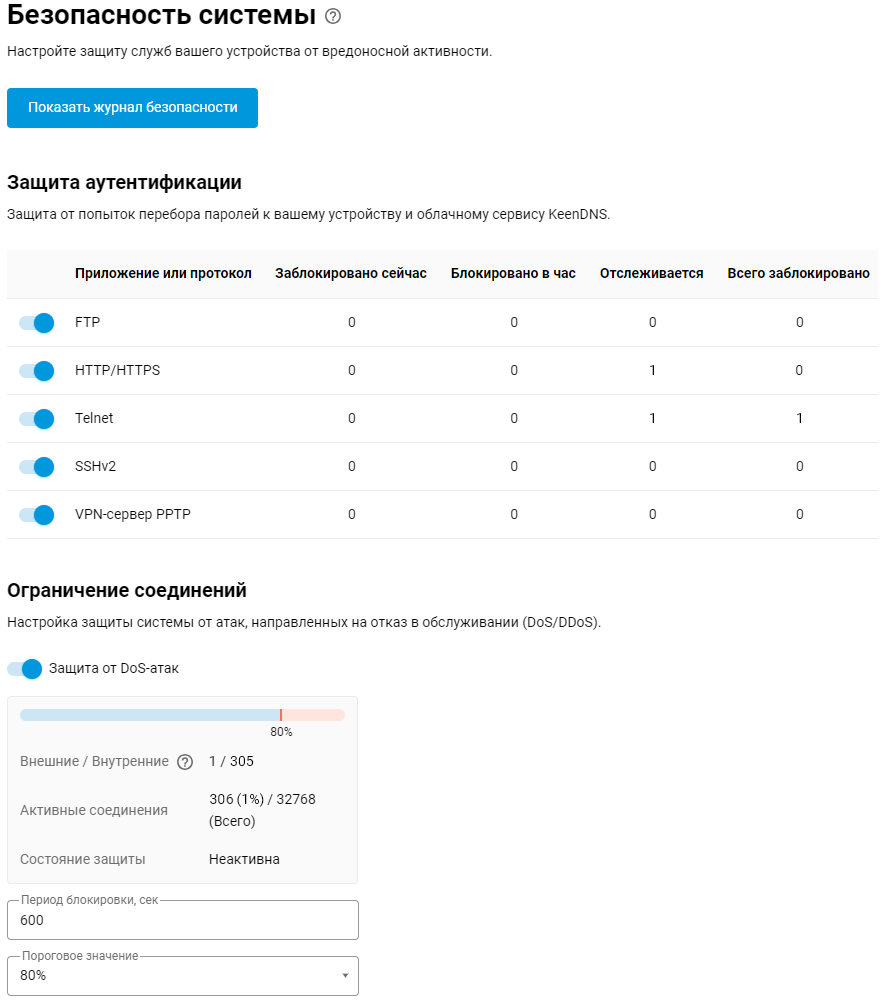
Настроить защиту служб вашего устройства от вредоносной активности можно в веб-интерфейсе в меню Управление → Безопасность системы на странице Безопасность системы.
Управление → Безопасность системы
На странице представлены два раздела Защита аутентификации и Ограничение соединений.
Защита аутентификации
В этом разделе можно включить/выключить защиту от попыток перебора паролей к вашему устройству для приложений/протоколов FTP, HTTP/HTTPS, Telnet, SSHv2 и VPN-сервер PPTP. По умолчанию защита включена в интернет-центре. Кроме этого, представлена таблица с кратким выводом статистики Заблокировано сейчас, Блокировано в час, Отслеживается, Всего заблокировано.
Если нажать по записи приложения/протокола, в появившемся окне можно изменить значения параметров Порог неудачных попыток, Продолжительность блокировки и Интервал отслеживания неудачных попыток.
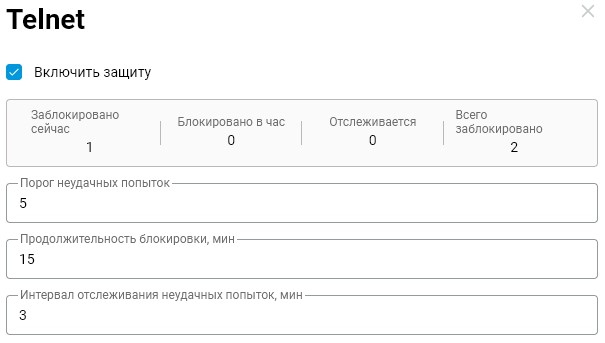
Продолжительность блокировки — время в минутах, на которое блокируется IP-адрес, возможные значения от 1 до 60 минут (по умолчанию 15 минут);
Интервал отслеживания неудачных попыток — период времени в минутах, за который должны произойти неверные попытки, после чего счетчик сбрасывается, возможные значения от 1 до 10 минут (по умолчанию 3 минуты).
Failed attempt track Interval — the period of time, in minutes, during which incorrect attempts must occur before the counter is reset; possible values range from 1 to 10 minutes (default: 3 minutes).
Например, с настройками по умолчанию произойдет следующее: если кто-то в течение 3-х минут неверно введет 5 раз учетные данные для входа в интернет-центр, то IP-адрес, с которого выполнялось подключение, будет заблокирован на 15 минут.
Ограничение соединений
В этом разделе можно включить/выключить защиту от DoS-атак и настроить дополнительные параметры для защиты системы от атак, направленных на отказ в обслуживании (DoS/DDoS). Защита от DoS-атак включена по умолчанию.
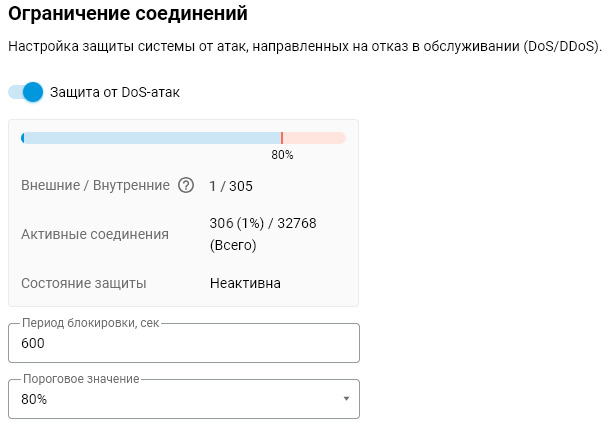
В качестве дополнительной информации отображается Состояние защиты и количество текущих Активных соединений с разделением на Внешние и Внутренние (Внешние – подключения установлены извне; Внутренние – подключения установлены изнутри вашей сети).
Обращаем ваше внимание, что в строке Состояние защиты значение Неактивна означает, что защита от DoS-атак в текущий момент неактивна. Состояние Активна будет только при срабатывании защиты, которое произойдет при превышении установленного Порогового значения подключений.
Вручную можно изменить значения параметров Период блокировки и Пороговое значение.
Период блокировки — время в секундах, на которое блокируется таблица активных соединений conntrack, возможные значения от 60 до 3600 секунд (по умолчанию 600 секунд);
Пороговое значение — процент от максимального количества подключений (от размера таблицы активных соединений conntrack) со стороны публичных интерфейсов, возможные значения от 50 до 90 процентов (по умолчанию 80 процентов). При заполнении таблицы активных соединений свыше указанного порогового значения срабатывает защита.
Важно
Параметры для настройки защиты от DoS-атак предназначены для опытных пользователей.
Каждое устройство имеет свои параметры по умолчанию, которые обусловлены производительностью и аппаратными возможностями. Рекомендуется использовать заданные производителем значения. Указанные параметры меняйте с осторожностью, так как неправильная настройка потенциально может привести к нештатной работе устройства.
Если в логах роутера присутствуют сообщения о переполнении таблицы conntrack, или о срабатывании защиты от переполнения, это может означать, что в локальной сети имеется активность вируса/трояна или DDoS-атака из интернета (при наличии публичного WAN IP-адреса на роутере).
Журнал безопасности
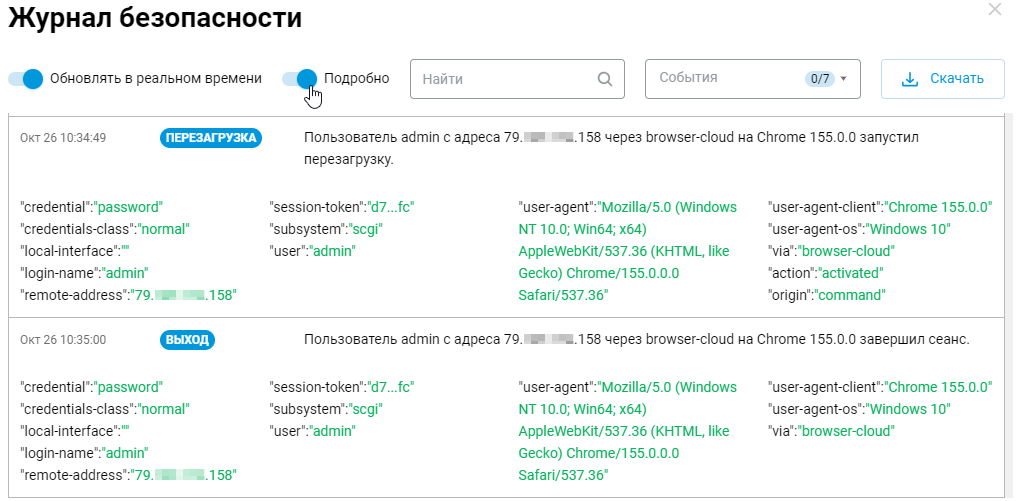
Для просмотра журнала/логов безопасности нажмите кнопку Показать журнал безопасности. Появится страница Журнал безопасности с событиями действий пользователей роутера: Запуск, Перезагрузка, Остановка, Вход, Выход, Настройка, Другое. По умолчанию события в журнале обновляются в реальном времени.
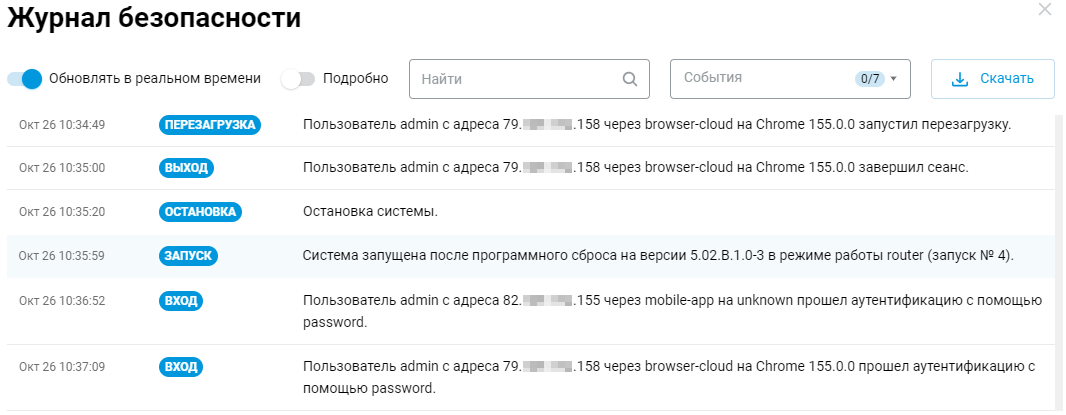
Если на странице Журнал безопасности нажать на строку события, появится дополнительная информация, с описанием сессий аутентификации. Например, параметры login и credential нужны, чтобы определить, кто запрашивает данные, а remote-address, session-token и user‑agent помогут определить, кто и с какого хоста подключался, и выявить подозрительную активность.
Если включить опцию Подробно, дополнительная информация будет отображаться для всех событий журнала.